下午三点,客服说网站打不开。登上服务器一看,CPU 100%,Nginx 连接数飙到两千,日志里同一个页面被不同 IP 疯狂请求。这不是流量来了,是 CC 攻击。
CC 攻击的特点是请求看起来像正常访问:只打搜索页、详情页,甚至带完整的 UA 和 Referer。普通的流量清洗挡不住,必须靠频率限制和人机校验。
先判断是不是 CC
看三个地方:Nginx 访问日志里同一 URL 的请求频率、服务器连接数、以及请求来源的地理分布。如果某个页面每秒几十次、IP 分散、UA 高度相似,基本可以确定。
还要排除自己人:监控探针、CDN 回源、搜索引擎抓取都可能造成高频请求。先把这些 IP 段找出来,避免误伤。
宝塔防火墙怎么配
宝塔的 Nginx 防火墙有 CC 防御模块,核心是三个参数:周期、单 IP 请求次数、封禁时长。周期建议 60 秒,普通企业站单 IP 60 秒超过 120 次就可以拦截,封禁 10 分钟。电商或 API 站要放宽,否则正常用户会被误伤。
不要一上来就把阈值调到很低。先观察一天的正常访问曲线,取高峰值的两到三倍作为阈值。攻击来了再临时收紧,比长期误封好。
URL 白名单也要配:sitemap、robots、支付回调、API 接口这些不能被频率限制,否则会影响业务。
误封的三种常见情况
第一,CDN 回源。如果网站前面套了 CDN,防火墙看到的所有请求都来自 CDN 节点 IP,一封就把整个地区封了。必须在 Nginx 里配置 real_ip,把真实 IP 透传进来,或者在防火墙里放行 CDN 回源段。
第二,搜索引擎。百度和谷歌的抓取频率可能很高,尤其是新站被集中抓取时。把官方 IP 段加入白名单,或者根据 UA 放行,但要注意 UA 可以伪造,最好用 IP 验证。
第三,公司出口 IP。整个办公室共用一个公网 IP,几个人同时打开网站就可能触发阈值。把公司 IP 加白名单,或者把阈值调高。
分层防御,不要只靠防火墙
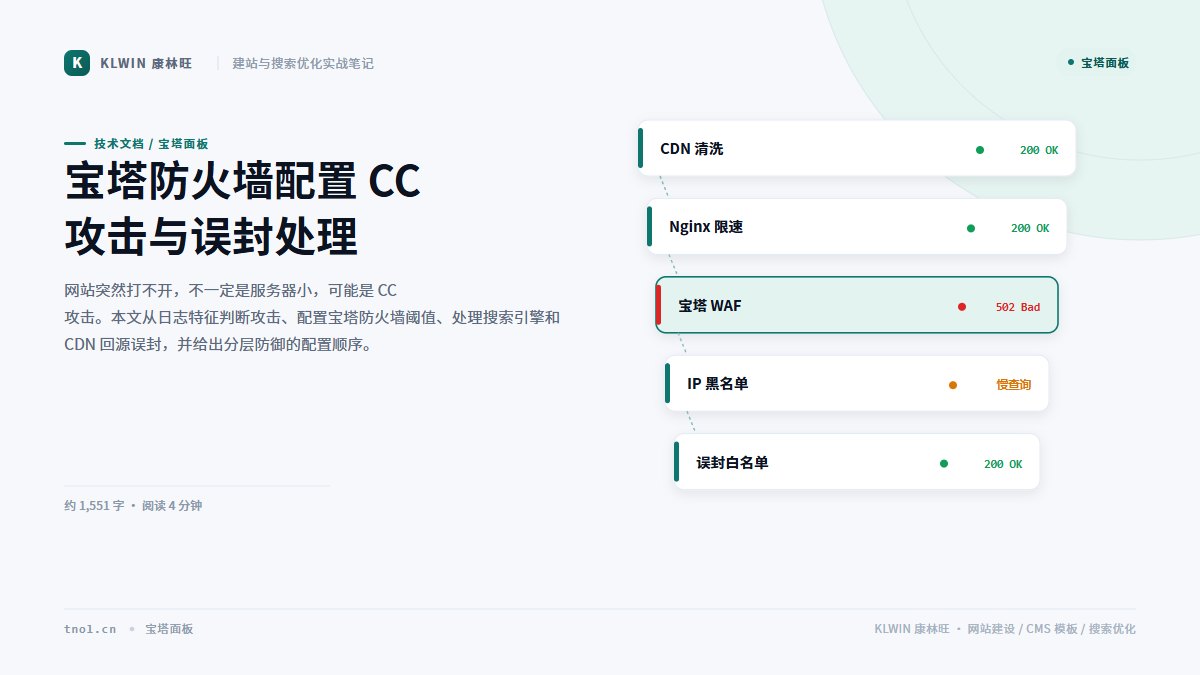
第一层是 Nginx 的 limit_req,按 IP 和 URL 限速,成本最低。第二层是页面缓存,把高频访问的列表页缓存成静态,攻击打到缓存上,数据库压力很小。第三层才是防火墙的 CC 模块和验证码。
如果攻击量很大,套 CDN 是最有效的。CDN 把流量分散到边缘节点,源站只处理回源请求。注意配置缓存规则,别让动态页面也缓存。
攻击中怎么止损
先封攻击最集中的 IP 段,再临时关闭被攻击的页面或接口,最后才是扩容。不要一上来就升级服务器,攻击者加机器,你加配置,成本扛不住。
同时保留日志。攻击结束后的日志是追溯和加固的依据,至少保留七天。
从日志里读出攻击特征
打开 Nginx 日志,按 URL 排序,看哪个地址被请求最多。CC 攻击通常集中在搜索页、详情页或某个 API,正常用户不会在一分钟内刷新几十次同一个地址。再看 UA,攻击工具的 UA 往往高度一致,或者干脆是空的。
还可以看请求时间间隔。正常访问有停顿,脚本请求的间隔非常均匀。把日志按 IP 分组,算一下每秒请求数,异常值一目了然。
验证码不是越早开越好
一上来就全站验证码,会把正常用户和搜索引擎一起挡住。正确顺序是:先限速,再缓存,最后才在可疑路径上验证码。验证码只开在搜索、登录、提交表单这些动态入口,静态页面不要开。
如果用了 CDN,优先在 CDN 层做防护,源站只做兜底。源站被打穿一次,恢复时间往往比想象中长。
相关阅读:宝塔面板安全设置。
常见问题
开了防火墙网站变慢怎么办?
检查是不是每个请求都走了复杂的规则链。把静态资源、图片、CSS 排除在检测之外,只检测动态页面。
宝塔防火墙和云厂商的高防冲突吗?
不冲突,但要避免重复封禁。云厂商已经清洗过的流量,到源站后 IP 可能已经变化,配置时要确认 real_ip 链路。
小站也会被 CC 吗?
会,而且更常见。小站防护弱,容易被当成练手目标。基础限速和缓存一定要配。
服务器被攻击后的完整处置顺序,可以看服务器被攻击后的应急处理,避免只堵不查。