去年冬天,一个客户的运营在后台批量删除测试文章,筛选条件选错了站点,把正式站的 300 多篇文章一起删了。等发现时,备份是三天前的,恢复后丢了两天的内容,也丢了这两天的收录。
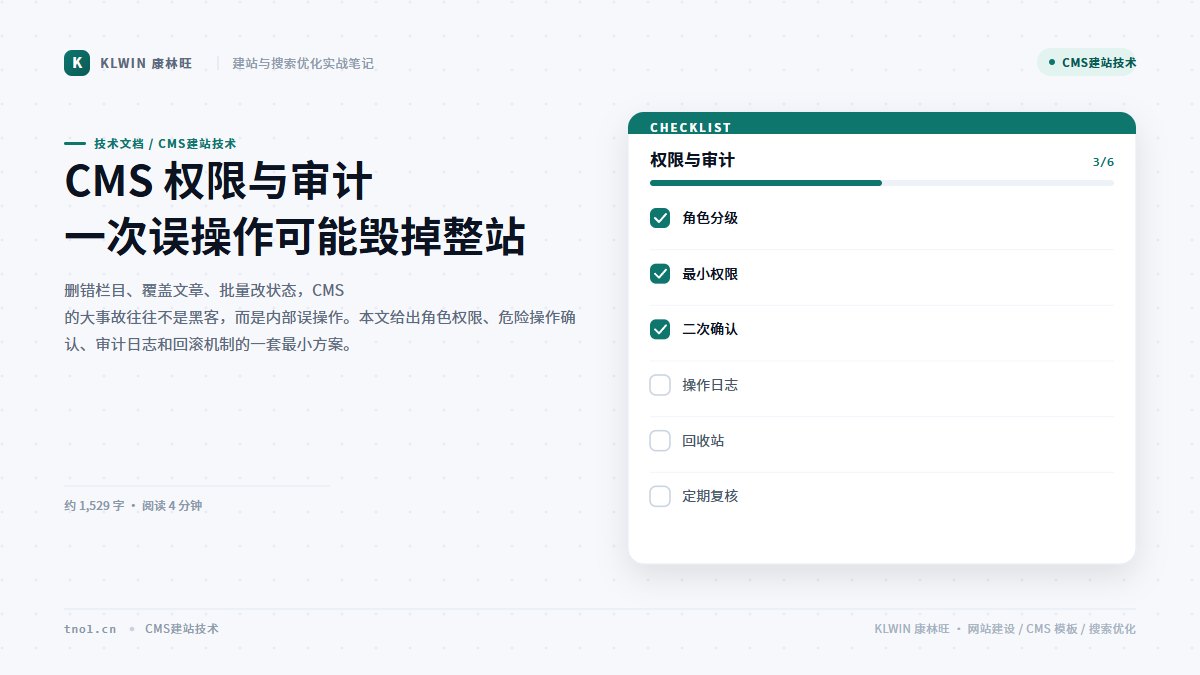
这类事故不是技术漏洞,而是权限和流程的漏洞。CMS 只需要四件事,就能把风险降一个量级:角色分清、危险操作确认、关键动作留痕、删了能回来。
角色:按动作分,不按部门分
很多系统只有“管理员”和“编辑”两个角色,结果所有人都用管理员账号。建议至少分四类:超级管理员、内容编辑、运营、只读。超级管理员只负责账号和系统设置,不日常写稿;内容编辑只能管自己的文章;运营可以改状态和推荐位,但不能删栏目;只读给客户或实习生看数据。
权限的粒度到“栏目”比到“菜单”更有用。一个编辑只负责“百度SEO”栏目,就不该能看到其他栏目的草稿。
最小权限:默认不给删除
删除是破坏性操作,默认不应该给普通角色。可以用“停用/归档”替代删除,前台不显示,后台还能找回。真正需要物理删除时,只留给超级管理员,并且要求二次确认。
批量操作尤其危险。批量删除、批量改栏目、批量改状态,都应该限制单次数量,比如一次最多 50 条,超过就要求分批。
危险操作要二次确认,而且要说清后果
“确定删除吗?”这种提示没有信息量。好的确认框要写清楚:将删除多少条、影响哪些栏目、是否可从回收站恢复、是否影响已收录 URL。
更稳妥的做法是要求输入确认词,比如输入栏目名称才能删除。多一步操作,能挡住大部分手滑。
审计日志:记录谁、什么时候、改了什么
日志至少包含六个字段:操作人、角色、IP、时间、动作、对象。文章修改要记录变更前后的关键字段,尤其是标题、slug、状态、栏目。slug 一改,URL 就变了,必须能追溯。
日志不要只存三个月。收录和排名的影响往往在几个月后才显现,至少保留一年。日志表要单独存,不要让管理员能随手清空。
回滚:软删除加版本
最实用的两个机制是软删除和版本历史。软删除给文章加 deleted_at,列表默认过滤,回收站保留 30 天。版本历史每次保存生成一个快照,保留最近 20 个版本,支持一键恢复。
数据库层面,删除操作尽量用 UPDATE,不要用 DELETE。真要多删,先备份再执行。
一次事故的复盘模板
事故发生后,别只写“已修复”。按时间线记录:什么时候发现、影响范围、临时处置、根因、长期改进。根因要落到流程,不要落到“某人粗心”。比如“批量删除没有数量限制”是系统问题,“运营选错站点”是流程问题,两者都要改。
复盘文档公开给团队看,比私下批评有效。大家都知道自己可能犯同样的错,才会认真对待确认框。
账号生命周期:入职、转岗、离职
权限事故很多发生在人员变动时。入职当天开通最小账号,转岗时先回收旧权限再给新权限,离职当天禁用账号并转移内容归属。不要用“先共用一下”的临时账号,临时往往会变成永久。
内容归属也要跟着人走。编辑离职后,他名下的文章要转给新的负责人,否则后续没人能改。系统里应有批量转移功能,而不是一条条改。
外包与临时协作
外包人员只给指定栏目、指定时间段的权限,到期自动失效。不要给后台账号,能用单独的投稿入口就用投稿入口,审核通过后才入库。
临时给客户的演示账号,演示结束立即删除。很多站被拖库,入口就是一个忘了删的测试账号。
相关阅读:网站备份的三二一原则。
常见问题
小团队也需要这么多角色吗?
至少要有“管理员”和“编辑”两套账号,不要共用。共用账号等于没有审计。
软删除会不会让数据库越来越大?
会,但文章数据量通常不是瓶颈。设置 30 到 90 天的清理策略,过期后归档到历史表。
审计日志会影响性能吗?
写入量很小,影响可以忽略。异步写入更稳妥,但不要因为性能省掉日志。
权限之外,后台入口和登录安全同样重要,可以对照网站后台安全加固逐项检查。